黑群晖被勒索病毒加密了——一次本可避免的事故全记录
2026 年 10 月 28 日,我家里一台黑群晖被勒索病毒加密了。这台机器在公网上"裸奔"了两年,系统一次没升过,中招只是时间问题。万幸的是它上面只有监控录像,真正的核心数据不在这台机器上,损失可控。把整个过程按日志记下来,给所有把 NAS 往公网放的朋友提个醒:这种事不需要运气差,只需要条件齐。
先说说这台机器的"作案条件"
这台黑群晖是 2024 年装的,本职工作是门口摄像头的录像机。为了在外面也能看监控、能进管理界面,我在路由器上给它做了端口映射,等于把 DSM 的大门直接开在互联网上。黑群晖升级又麻烦,怕升成砖,系统就一直拖着没动。
现在回头看,中招的三个条件全占了:
- 管理界面暴露在公网——等于把大门开在街上,还敞着;
- 系统长期不更新——公开过的漏洞一个都没补,清单挂在门口任人挑;
- 开着云盘同步——事后证明,这第三个坑挖得最深,后面细说。
2026 年 10 月 28 日 · 事发
上午发现监控打不开,进 DSM 一看傻眼:文件夹里多了个 read-me3.txt,文件后缀清一色变成了 .L0CK3D。勒索信的大意写得非常"商业化":你的文件已经全部加密,想要恢复就按指定方式联系、付钱解密云云。
清点下来,光事发当天上午的监控录像就被加密了 19 段,攻击者还顺手把监控套件给卸载了,手法相当熟练——这是专门盯着公网 NAS 下手的勒索团伙(C3RB3R),近一两年同类案例一抓一大把,流程都是流水线式的。
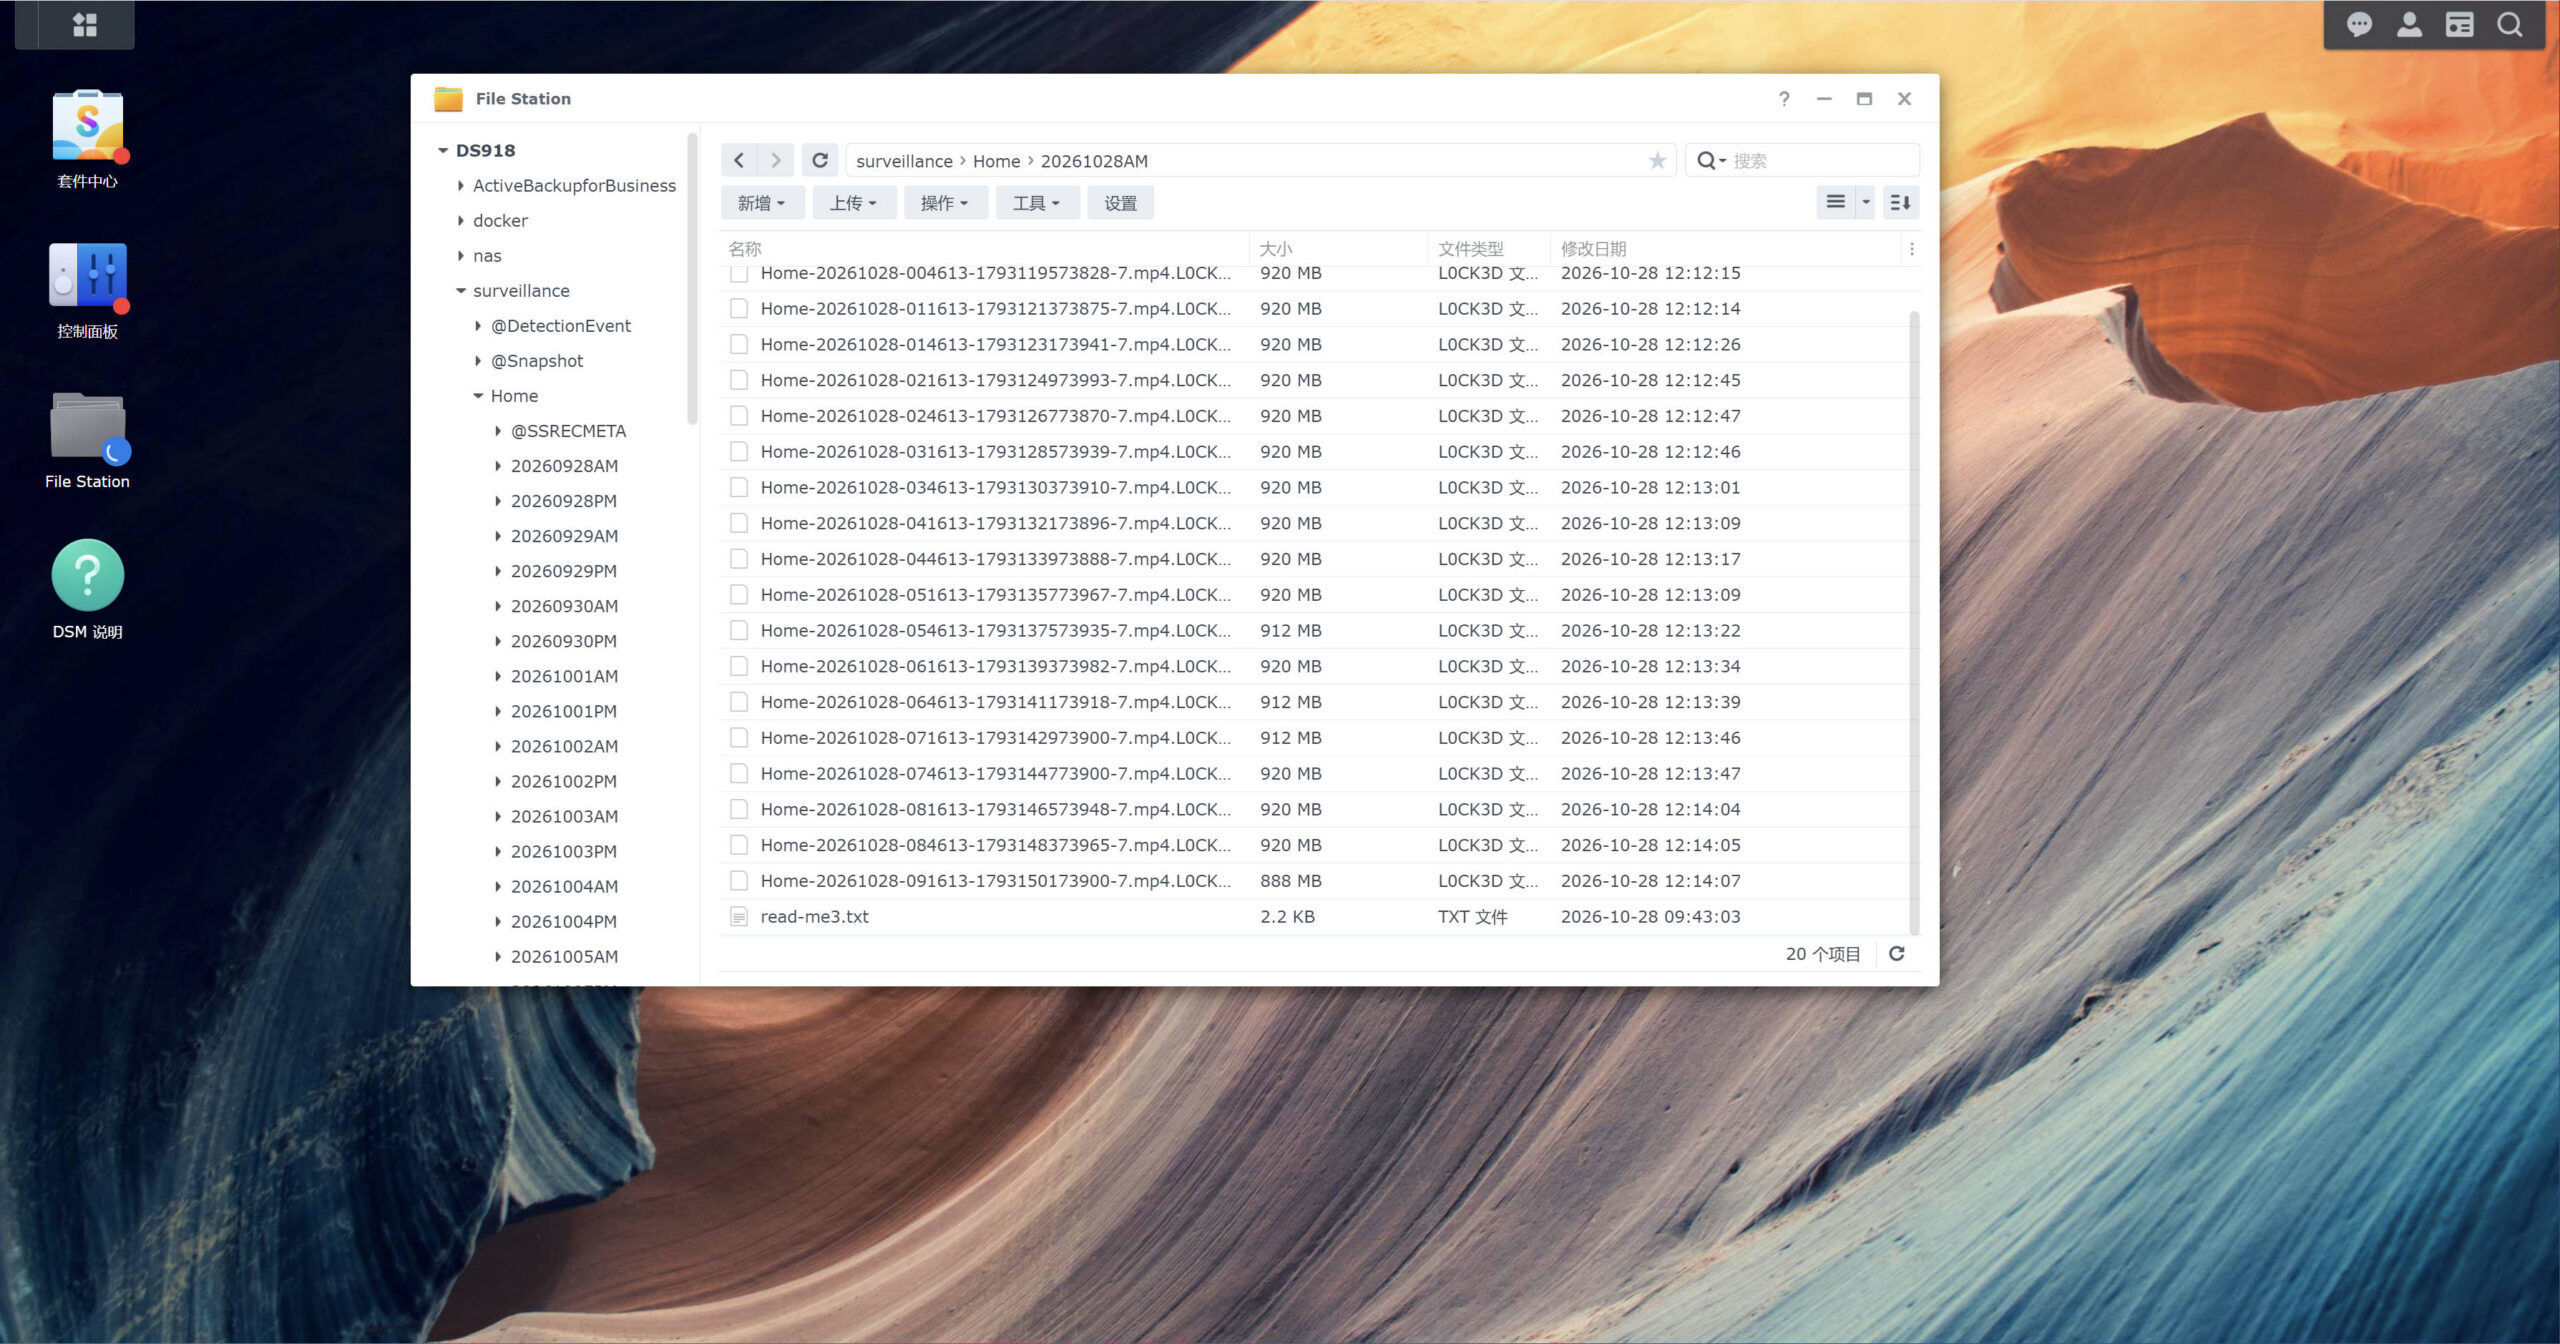
事发次日排查时截图的 File Station:当天上午的监控录像整整齐齐全成了 .L0CK3D,修改时间集中在 10 月 28 日 12:12–12:14;列表最下面一行,就是那封 09:43 落地的 read-me3.txt
最坑的一幕在最后:这台群晖开着 Cloud Sync 同步onedrive云盘,加密后的文件和勒索信顺着同步通道,一路传到了云端。这里先把结论喊出来:同步不是备份。同步只会忠实地复制一切,包括灾难本身。
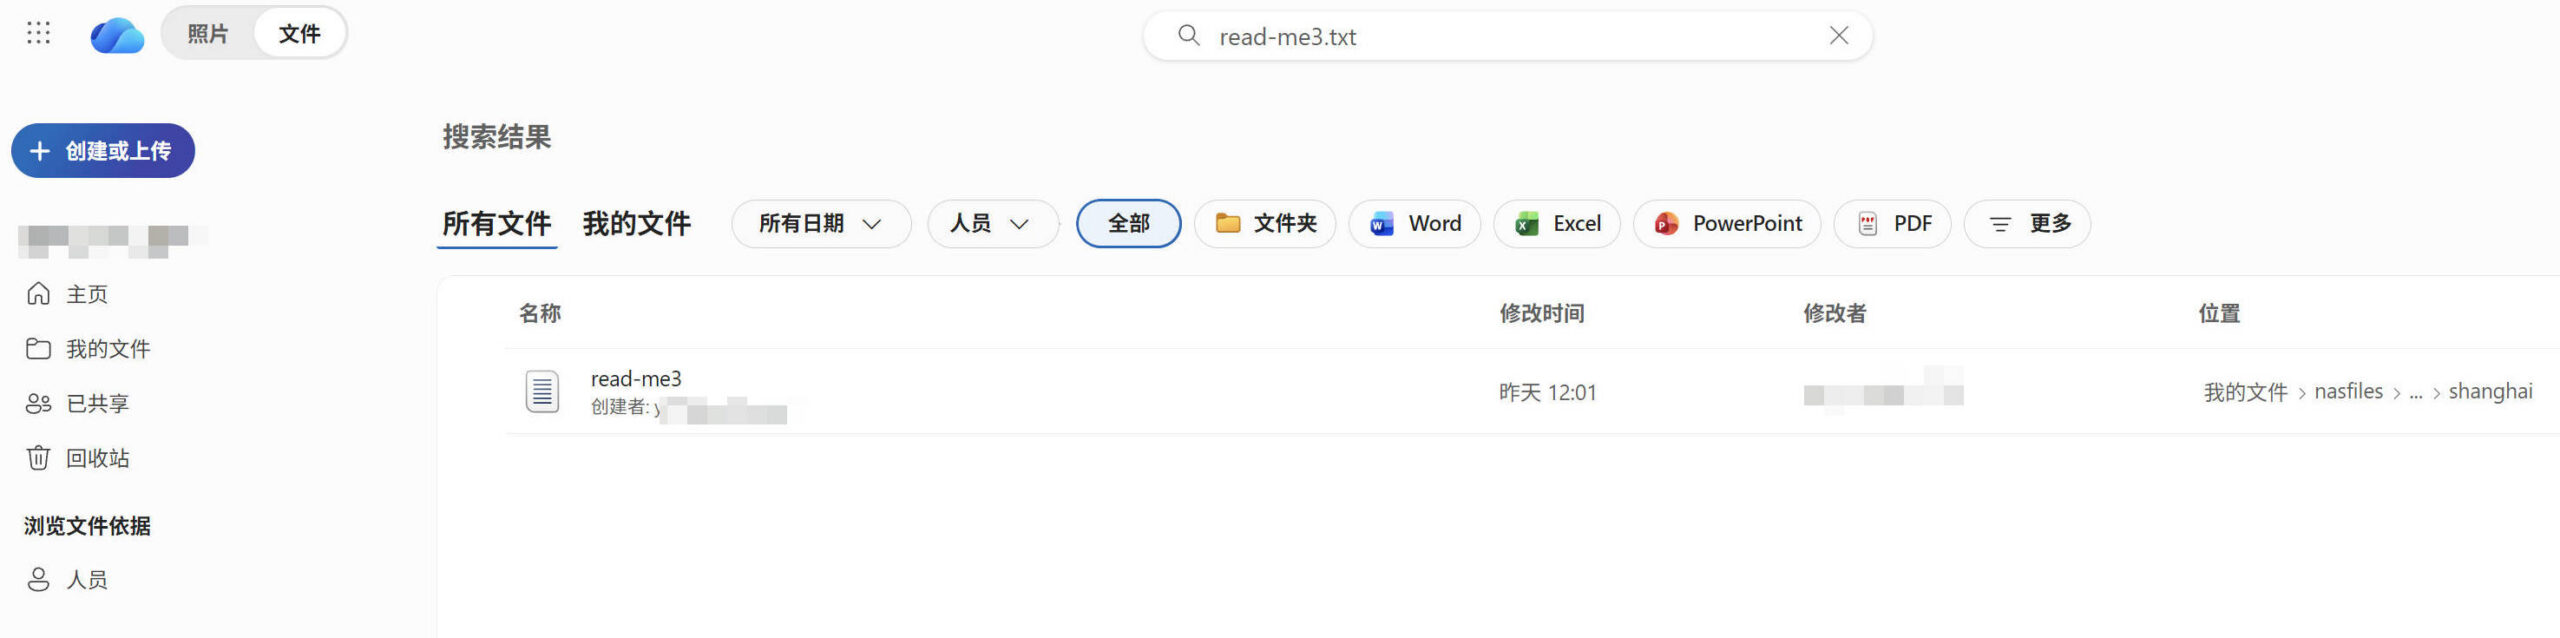
在 OneDrive 里搜 read-me3.txt,它真的在——同步是用我自己的账号身份,把勒索信也"备份"了一份过去。每个目录都有一个这个文件。
10 月 28 日 · 处置:先断网,再谈别的
- 第一时间拔掉外网,让这台机器彻底隔离,防止它横向扩散到家里的其他设备;
- 挨个排查家里其他机器和主要数据,确认没有感染迹象,核心数据完好——这才松了口气;
- 赎金一分不付。付了大概率也解不开(对方的"解密服务"从来不在售后范围内),纯属资敌;
- 被加密的监控录像认栽——录像本来就是滚动覆盖的东西,丢了不心疼。这台机器的存储池整体推倒,一切重来。
10 月 29 日起 · 重建和整改
新系统装好之后,规矩彻底改了:
- 只在内网使用。不再给它做任何端口映射,路由器上相关的转发全部删掉。远程访问的需求一律改走 VPN 这类加密通道,先进内网再碰 NAS,管理界面永不再直接面对互联网;
- 给路由器装了 banIP,按公开的恶意 IP 信誉名单在门口拦截,光这一项就挡掉了绝大部分自动扫描。这件事单独写过一篇:《在 OpenWrt 安装 banIP 加固家里路由器》;
- 重要目录开启不可变快照:每天自动拍一份,保留一个月,其中前两周的快照任何人都删不掉、改不了。下次再有加密程序摸进来,至少还能从快照里把文件捞回来;
- 照片这类真正重要的资产,本来就是双路存放(两台机器各一份),这次也算实战验证了一遍:单点,才是家里数据最大的风险。
复盘:攻击者是怎么找上门的
很多人以为黑客要先"认识"你。其实完全不需要:Shodan、FOFA 这类搜索引擎早就把全网暴露的群晖界面收录得明明白白,扫描器 24 小时挨家挨户敲门,谁家门没锁、系统有已知漏洞,清单都是现成的。漏洞公开到被批量利用,窗口期常常只有几天;一台两年不更新的机器站在公网上,等于自己举着牌子排队。
也别迷信"改个端口就安全了"——扫描器认的是服务指纹,不是端口号,换个门牌号躲不过去的。
给家里有 NAS 的朋友一份加固清单
- NAS 不要直接暴露在公网,这是最重要的一条,没有之一。关掉管理界面的端口映射,关掉路由器上 UPnP 的自动映射,用不上 QuickConnect 就关掉;
- 远程访问走 VPN:Tailscale、WireGuard 都可以。先通过 VPN 进到家里内网,再访问 NAS;
- 系统保持更新:白群晖请打开自动更新;黑群晖如果升不动,就老老实实纯内网使用——又不能升、又要往外放,是最危险的组合,我就是这么中招的;
- 账号收紧:禁用默认的 admin 账号,密码设强一点,打开两步验证;用不上的服务和套件随手关掉;
- 备份要能"后悔":在 3-2-1 原则之外,至少留一份不可变快照或者离线副本。再强调一遍:同步 ≠ 备份,同步会把加密结果一起同步走;
- 路由器这道大门也要上锁:入站默认拒绝,有余力的上 banIP 这类信誉封禁;SSH 等服务只用密钥登录,不用密码;
- 真出了事,顺序别乱:先断网隔离,再查其他设备,最后谈恢复。赎金不要付。
结语
整改完,这台群晖的定位就定死了:内网监控专用,不对外。监控录像没了可以重录,家里的照片和文件没了,可就真的没了。写这篇日志不为别的——如果你家也有一台 NAS 正在公网上挂着,花十分钟检查一下它的暴露面,趁 read-me3.txt 还没出现在你的文件夹里。
真的备份,就是拿个移动硬盘,定时定期复制备份,没有其它。
